


"어떻게 하면 우리 시스템이 해킹당하지 않게 할 수 있나요?" 중소기업 대표님들께 가장 많이 받는 질문입니다. 솔직히 말씀드리면, 예산이 넉넉하지 않은 이상 '막는 것'은 거의 불가능합니다 — 재사용한 비밀번호 하나, 랜섬웨어 첨부파일 하나, 뚫린 협력업체 하나면 누군가는 이미 안에 들어와 있습니다. 이 셋을 모두 막을 수는 없습니다.
그러니 감당도 안 되는 '예방'에 돈을 쓰지 마세요. 적은 예산으로 살 수 있는 것은 '살아남는 것' — 힘든 한 주와 폐업 사이의 차이입니다. 그 차이는 몇 가지 값싼 조치가, 그리고 그 조치가 여러분을 어느 쪽에 세우는지가 가릅니다.
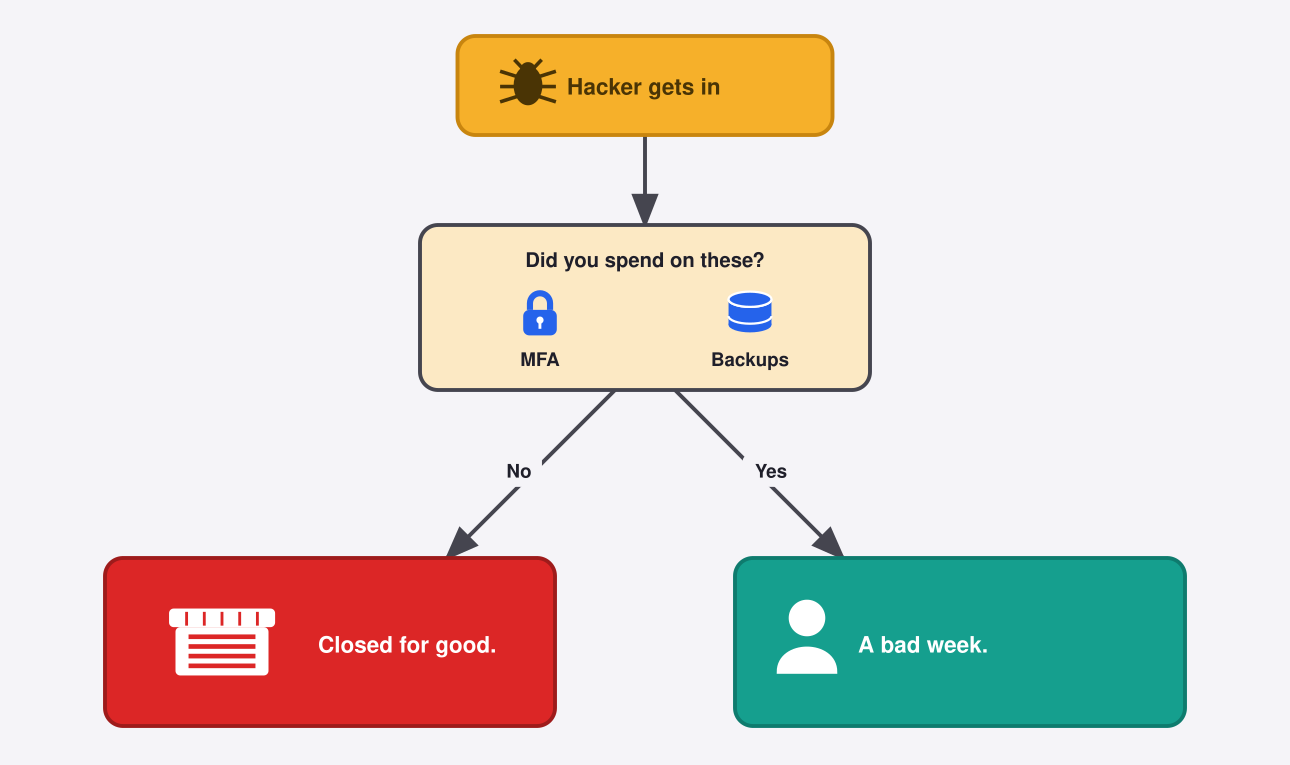
뚫린다고 가정하라
그 클릭은 언젠가 일어납니다 — 탈취된 비밀번호, 랜섬웨어 첨부파일, 침해당한 협력업체. 질문은 더 이상 "어떻게 다 막지?"가 아니라 "뭔가 들어왔을 때 우리 회사가 살아남는가?"가 됩니다.
무엇을 해야 하나
다단계 인증(MFA)을 켜세요
다단계 인증을 켜면 비밀번호 하나만으로는 거의 쓸모가 없어집니다. 공격자가 비밀번호를 손에 넣어도 더 나아가지 못합니다.
마이크로소프트 보안 블로그: 다단계 인증(MFA)이 자동화된 계정 탈취 시도의 99% 이상을 차단한다.
데이터를 백업하세요
랜섬웨어는 파일을 암호화하고 돈을 요구합니다. 오프라인 백업을 유지하고 실제로 복구되는지 테스트해 두면, 협상할 필요 없이 그냥 복구하면 됩니다. 소포스 2025년 랜섬웨어 보고서에 따르면, 백업 복구는 몸값을 내지 않고 데이터를 되찾는 가장 흔한 방법입니다. (이미 빠져나간 데이터를 되돌릴 수는 없지만, 랜섬웨어가 업무를 인질로 잡는 힘은 사라집니다.)
막는 데 돈을 쓰지 말고, 뚫려도 살아남는 데 쓰세요.
내일 누군가 침입한다면, 그다음 날에도 회사가 남아 있을까요? 우리가 중소기업과 함께 답을 찾는 질문입니다.
참고 자료
- Microsoft Security, "One simple action you can take to prevent 99.9 percent of attacks on your accounts", 2019.
- Sophos, "The State of Ransomware 2025", 2025.

 Instagram