


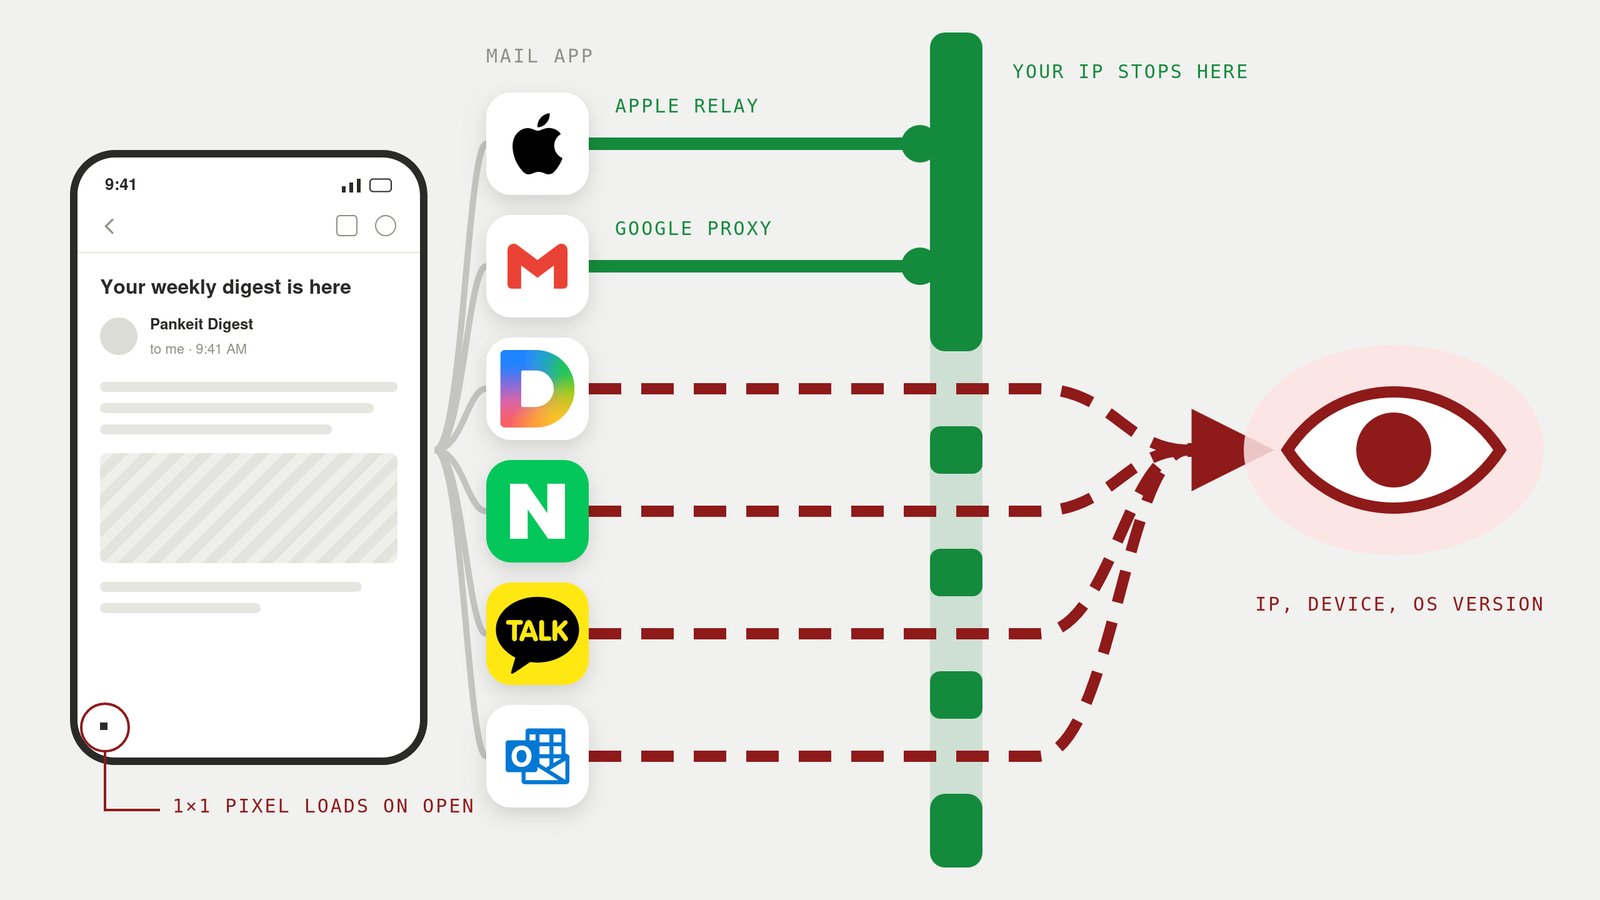
Gmail, Outlook, Apple Mail(iCloud), 네이버, 카카오, 다음에 이메일을 발송했다. 이메일을 열었을 때, Gmail과 Apple Mail은 사용자의 위치를 숨긴 반면, 네이버, 카카오, 다음, Outlook은 발신자에게 사용자의 IP 주소와 브라우저 세부 정보를 그대로 넘겨주었다.
원격 이미지 프록시 처리(Proxying)는 기본적인 개인정보 보호 수단이지만, 테스트한 서비스 중 단 2곳만이 이를 기본으로 활성화하고 있었으며 나머지 서비스들은 사용자를 노출된 상태로 방치했다. 실험 결과를 아래에 공개한다.
테스트 방법
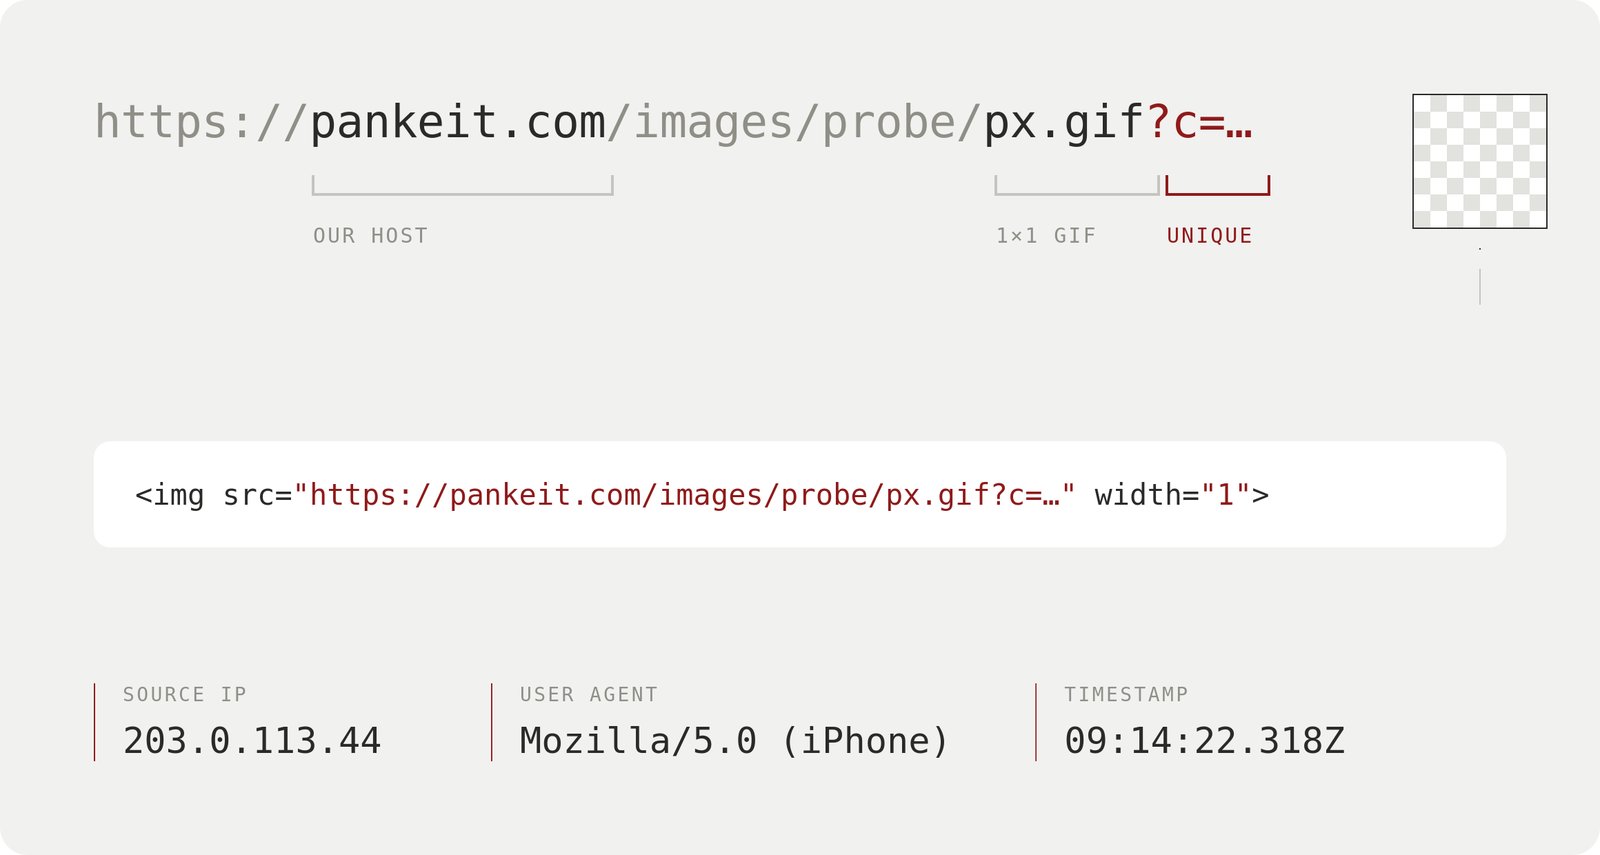
각 메시지에는 고유한 쿼리 스트링(query string)이 포함된 1x1 추적용 GIF가 포함되어 있었다. 이 트래킹 픽셀은 당사의 CDN에 호스팅되어 있으므로 모든 요청마다 요청 소스 IP, 유저 에이전트(User Agent), 타임스탬프가 기록되었다.
실험 결과
| 메일함 | IP | 유저 에이전트 |
|---|---|---|
 Gmail |
Google 프록시 IP | Google 프록시 사용, 기기 세부정보 없음 |
 Apple Mail — 보호 켜짐 |
Cloudflare 릴레이 IP | 빈값(Blank), 기기 세부정보 없음 |
 네이버 |
사용자의 실제 IP | 사용자의 스마트폰, OS 버전, 앱 버전 |
 카카오 |
사용자의 실제 IP | 사용자의 스마트폰, 앱 버전, 구버전 OS 정보 |
 다음 |
사용자의 실제 IP | 사용자의 운영체제 및 브라우저 |
 Outlook |
사용자의 실제 IP | 사용자의 운영체제 및 브라우저 |
| Apple Mail — 보호 꺼짐 |
사용자의 실제 IP | 빈값(Blank), 기기 세부정보 없음 |
Gmail은 Google의 프록시 서버를 통해 원격 이미지를 로드하여 사용자의 로컬 IP를 숨겨준다.
"메일 활동 보호(Protect Mail Activity)" 옵션이 활성화된 Apple Mail은 Cloudflare 릴레이를 거쳐 트래픽을 전달한다. Apple의 보호 기능을 끄면 이미지를 기기에서 직접 불러왔다. 두 테스트 모두에서 유저 에이전트는 Mozilla/5.0으로 유지되었으며, 이는 빈 유저 에이전트 문자열이 Apple의 보호 기능 작동 여부와 직접적인 상관이 없음을 보여준다.
Outlook, 네이버, 카카오, 다음: 이 4개 서비스 모두 이메일을 열람한 시각, 사용자의 네트워크 위치(IP), 브라우저 유저 에이전트(어떤 기기 + 어떤 브라우저인지)를 그대로 노출했다. 네이버는 스마트폰의 OS 버전(26.6)을 전달했고, 카카오톡은 18.7을 보고했는데 이는 인앱 브라우저에 고정된 문자열일 가능성이 높다.
이미지 프록시 방식의 차이
Google은 _보안 취약점 공격(Security Exploits)_을 방지하기 위해 이미지를 프록시 처리하므로, 수신자의 신원을 숨기는 것은 일종의 부수적인 효과다.
Apple은 발신자가 _IP 주소_를 추적하지 못하게 막는 것을 목표로 메일 활동 보호(Protect Mail Activity) 기능을 도입했다.
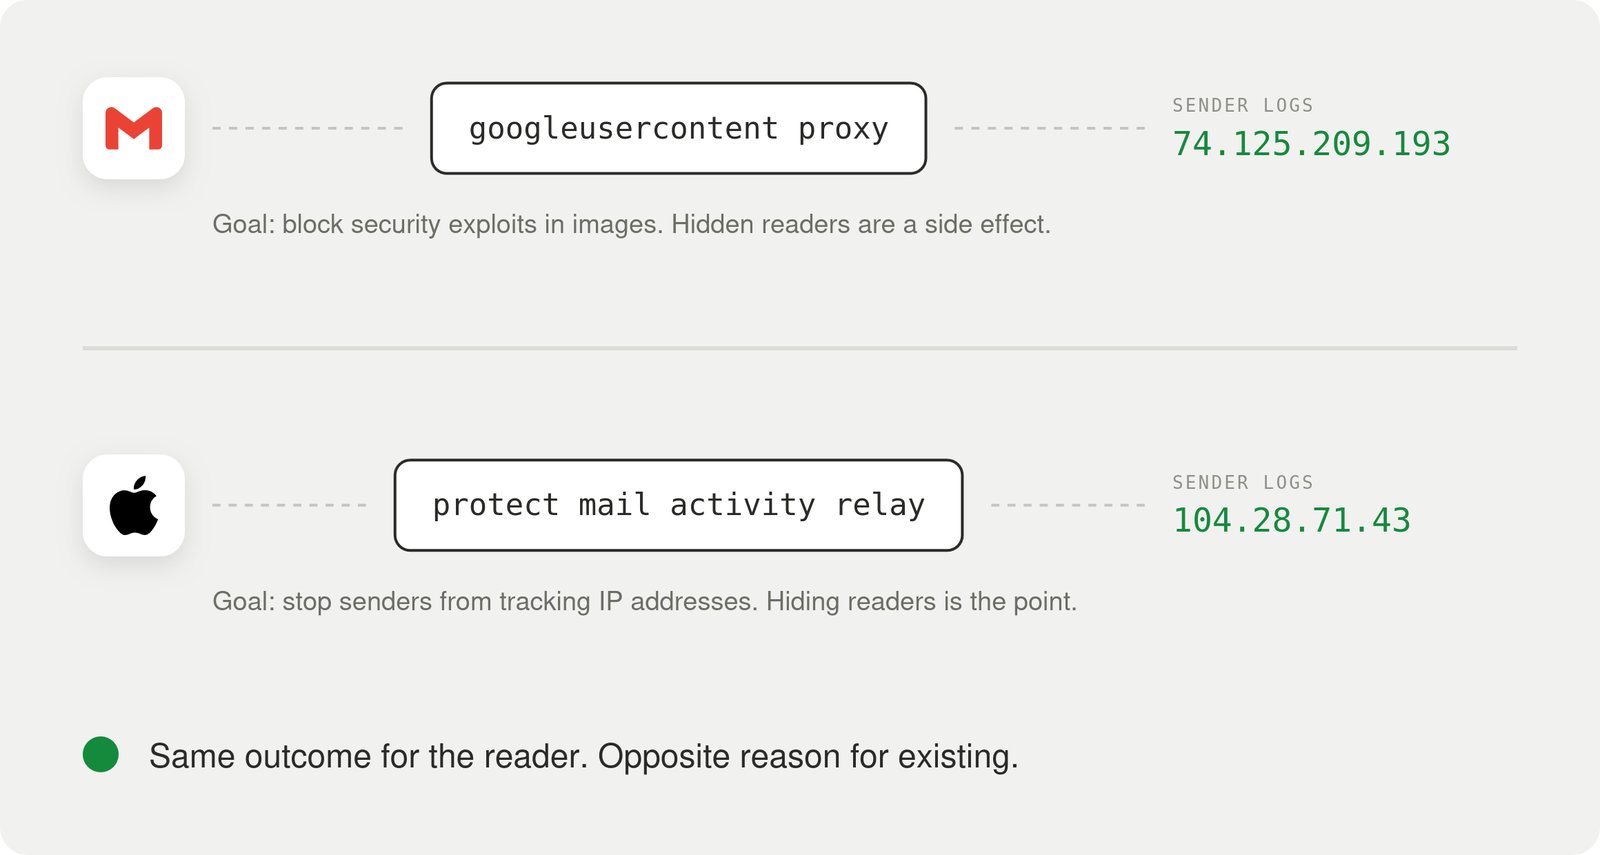 네이버, 카카오, 다음, Outlook은 여전히 수신자의 직접 연결을 통해 이미지를 요청하므로, 기본 설정 상태에서 IP 주소가 유출된다.
개인정보를 보호하는 방법
스스로를 보호하려면 이미지 자동 로딩 기능을 비활성화해야 한다.
사용 중인 이메일 제공업체가 기본적인 개인정보 보호 수준을 결정한다. 네이버, 다음, Outlook을 사용하는 경우 직접 조치를 취하지 않으면 데이터가 노출된다.
스스로를 보호하려면 이미지 자동 로딩 기능을 비활성화하자:
- Gmail: 설정 → 모든 설정 보기 → 이미지 → "외부 이미지를 표시하기 전에 확인" 선택.
- Apple Mail (iOS):
- iOS 16 이상: 설정 → 앱 → 메일 → 개인정보 보호 → "메일 활동 보호" 끄기 → "모든 원격 콘텐츠 차단" 켜기.
- iOS 15: 설정 → 메일 → 개인정보 보호 → "메일 활동 보호" 끄기 → "모든 원격 콘텐츠 차단" 켜기.
- 다음 메일:
- 웹: 이미지 자동 로딩을 끌 수 있는 방법을 찾지 못했다.
- 모바일 앱: 환경설정 → 일반 → "본문 내 이미지 항상 표시" 끄기.
- Outlook: 웹 버전에서 이미지를 가져올 때 IP 주소를 숨길 수 있는 방법을 찾지 못했다.
- 네이버 메일: 웹, 모바일 웹, 모바일 메일 앱 버전 모두에서 이미지를 가져올 때 IP 주소를 숨길 수 있는 방법을 찾지 못했다.
- 카카오 메일: 웹이나 모바일 버전에서 이미지를 가져올 때 IP 주소를 숨길 수 있는 방법을 찾지 못했다.
주의: 원격 이미지를 차단한다고 해서 링크 추적까지 막을 수는 없다. 이미지 설정과 관계없이 변조된(재작성된) 링크를 클릭하면 사용자의 활동이 그대로 노출된다.
내가 사용하는 이메일 서비스는 IP 주소를 보호하고 있는지 확인해 보았는가?
참고 자료
- Google Workspace 관리자 도움말 — 이미지 URL 프록시 허용 목록 설정
- Apple — 메일 개인정보 보호 및 개인정보 보호
- Gmail 고객센터 — Gmail의 이미지

 Instagram