


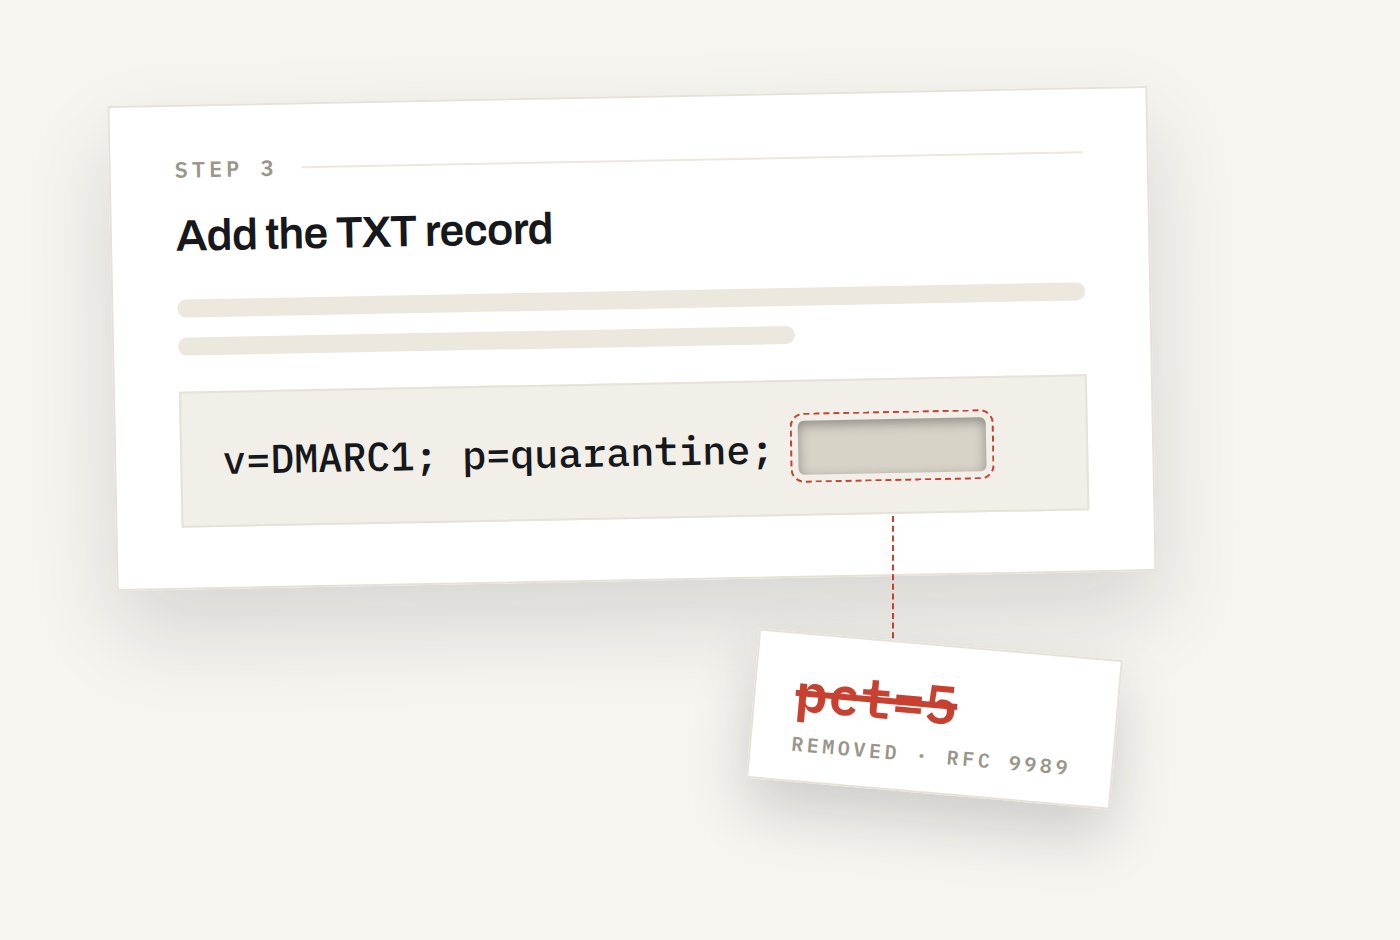
2026년 9월 10일 자로 업데이트된 Google Workspace 공식 문서에는 여전히 이메일 보안을 위해 v=DMARC1; p=quarantine; pct=5 레코드로 검증 실패 메일의 5%부터 격리하는 DMARC 설정 방식을 권장하고 있다. 하지만 2026년 5월 정식 승인된 DMARC 표준(RFC 9989)은 pct 태그를 완전히 삭제했다. 최신 메일 수신 서버가 이러한 DMARC 레코드를 어떻게 처리하는지 확인해 보십시오.
Google과 Microsoft 가이드가 여전히 안내하는 DMARC 설정 방식
Google의 DMARC 권장 배포 가이드는 v=DMARC1; p=quarantine; pct=5; rua=mailto:dmarc@example.com 구문을 주요 예시로 제시하며, 관리자에게 낮은 비율로 시작해 적용 범위를 단계적으로 넓히라고 안내한다. Google의 DMARC 설정 가이드 페이지 역시 정책이 적용되는 메일 비율을 조절하는 수단으로 pct 태그를 추천한다.
Microsoft Learn 문서도 pct=10, 25, 50, 75, 100으로 단계를 올리는 방식을 설명한다. 이 문서는 RFC 9989에 의해 대체(Obsolete)된 구 표준인 RFC 7489를 기준으로 작성되어 있다.
두 플랫폼의 기술 문서 어디에도 대체 태그인 t=에 대한 설명은 없다.
RFC 9989 표준에서 폐지된 DMARC pct 태그
2026년 5월에 출간된 RFC 9989는 새로운 DMARC 트리 탐색 방식을 도입한 공식 표준이다.
이 표준은 부록 C.5.2의 '삭제된 태그(Tags Removed)' 항목에 pct를 명시했다. IANA 등록부에서도 해당 태그는 사용이 권장되지 않는 폐지(Historic) 상태로 지정되어 현재 구현체에서 더 이상 사용을 기대하지 않는다.
본문 4.7절의 유효한 태그 목록에서도 pct가 제외되었으며 이를 처리하는 규정 또한 존재하지 않는다. 따라서 RFC 9989를 준수하는 수신 서버는 pct=5 구문을 해석하지 않고 검증에 실패한 메일을 100% 격리 조치한다.
수신 서버별로 상이했던 pct 태그 처리 방식
부록 A.6은 pct 태그가 폐지된 이유를 다음과 같이 설명한다.
RFC 9989 부록 A.6:
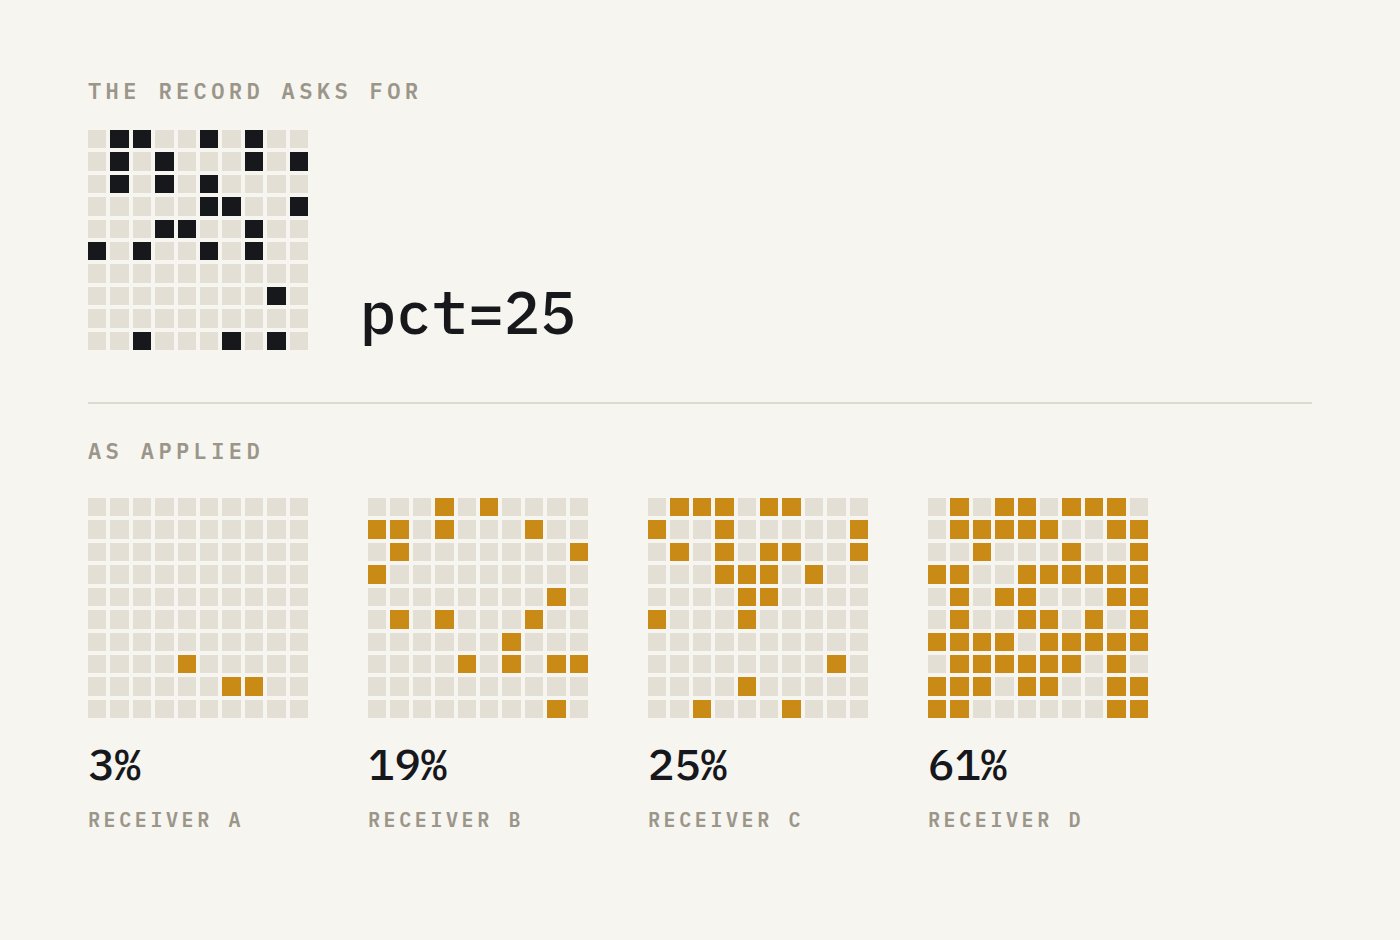
pct"지정 값은 0 또는 기본값인 100이 아닌 이상 정확하게 적용되지 않는 경우가 많았으며, 이 외의 값에 대한 불정확성은 구현체마다 매우 다양하게 나타났다."\
Microsoft 문서 내부에서도 이 지점에 대한 모순이 존재한다. 스팸 방지 메시지 헤더 문서에서는 action=pct.quarantine 헤더가 pct 값이 100% 미만이어서 정책 적용이 임의로 건너뛰어졌음을 의미한다고 기술한다. 반면 DMARC 설정 가이드 페이지에서는 동일한 헤더 값이 무작위 추출 비율에 포함되어 정책이 실제로 적용되었음을 의미한다고 설명한다.
국내 .co.kr 도메인에서의 DMARC 설정 현황
지난 9월 1일 국내 9,934개 .co.kr 도메인을 대상으로 진행한 실태 조사에서 1,450개 도메인이 유효한 DMARC 정책을 게시하고 있었다. 이 가운데 12개 도메인이 p=quarantine 설정 시 pct 값을 5에서 90 사이로 지정하여 비율 기반 배포 방식을 사용 중이었다. 하지만 1,450개 도메인 중 신규 표준인 t= 태그를 선언한 곳은 단 하나도 없었다.
신규 표준 t=y 태그를 활용한 단계별 DMARC 적용
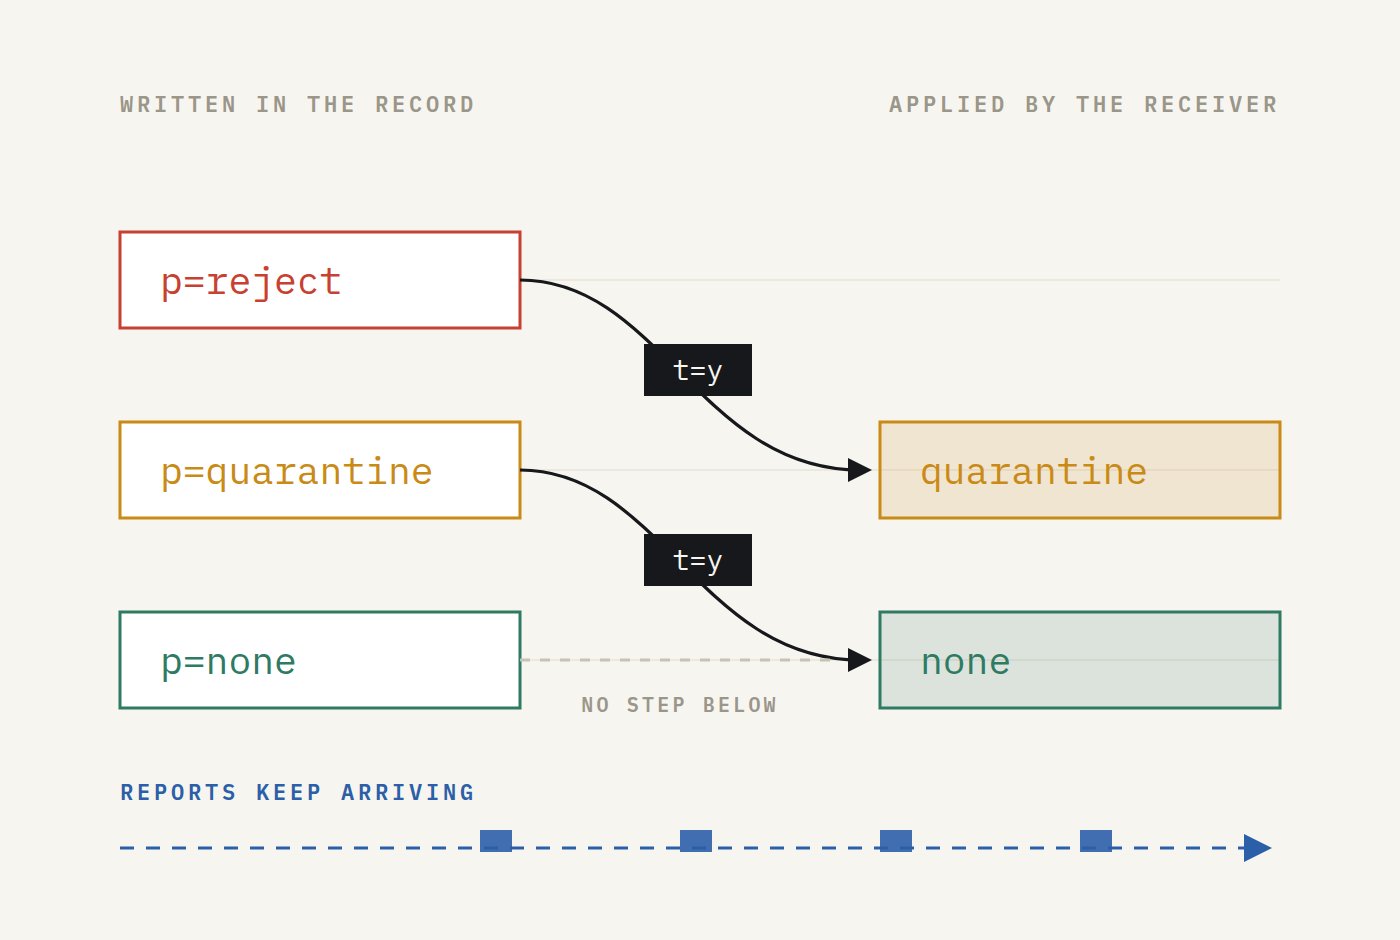
RFC 9989 표준은 t=y 태그를 사용하여 정책을 단계적으로 적용한다.
p=quarantine상태에서t=y를 설정하면 수신 서버는none정책으로 처리한다.p=reject상태에서t=y를 설정하면 수신 서버는quarantine정책으로 처리한다.
t= 태그를 설정해도 리포트 수집 기능(rua)은 정상 작동한다. 부록 A.6에 따르면 y 및 n은 기존 pct=0과 pct=100을 대체하는 현대적 표기법 방식이다.
구 표준인 RFC 7489만을 지원하는 수신 서버는 정의되지 않은 t=y 태그를 무시하고 6.6.4항에 따라 pct=0 설정을 참조하여 작동한다.
RFC 7489 제6.6.4항: "이메일이 ("pct" 태그로 인해) "격리(quarantine)" 정책의 적용 대상이 아닌 경우, 메일 수신 서버는 일반적인 로컬 메시지 분류 체계를 적용해야 한다 (SHOULD)." […] "이메일이 ("pct" 태그로 인해) "거부(reject)" 정책의 적용 대상이 아닌 경우, 메일 수신 서버는 해당 이메일을 "격리" 정책이 적용된 것으로 취급해야 한다 (SHOULD)."\
두 표준 중 어느 쪽을 지원하는 수신 서버든 두 태그를 조합하면 동일한 정책 완화 효과를 얻을 수 있다.
| DMARC 레코드 | RFC 7489 수신 서버 | RFC 9989 수신 서버 |
|---|---|---|
p=quarantine; pct=0; t=y |
일반 분류 방식 적용 | none 정책 적용 |
p=reject; pct=0; t=y |
quarantine 정책 적용 |
quarantine 정책 적용 |
pct=0은 구형 수신 서버에 지침을 전달하며 t=y는 신형 수신 서버에 지침을 전달한다. 적용 조치가 완료된 후에는 두 태그를 모두 제거하면 된다.
주의해야 할 제약 사항은 다음과 같다.
pct=0예외 동작: Google 기술 문서는pct값을 1에서 100 사이의 정수로만 안내하고 있어 Gmail이pct=0을 어떻게 해석하는지 명확히 공시하지 않았다.- 수신 서비스의
t=지원 현황: Gmail, Microsoft 365, Yahoo, 네이버(Naver), 카카오(Kakao) 등 주요 메일 서비스가t=태그를 공식 지원하는지 여부는 아직 공개되지 않았다.
추천 DMARC 적용 단계
- 격리 정책 테스트:
v=DMARC1; p=quarantine; pct=0; t=y레코드를 등록하십시오. 인증 리포트를 지속 수집할 수 있도록rua=주소를 유지해야 합니다. - 격리 정책 전면 적용: 리포트 검증이 완료되면
v=DMARC1; p=quarantine설정으로 변경하십시오. 검증 실패 메일이 100% 격리 처리됩니다. - 거부 정책 테스트: 차단 단계를 올리기 전
v=DMARC1; p=reject; pct=0; t=y레코드를 등록하십시오. 설정 기간 동안 실패 메일은 격리 처리됩니다. - 거부 정책 전면 적용: 최종적으로
v=DMARC1; p=reject레코드로 변경하여 모든 위조 메일을 완전히 차단하십시오.
귀사의 DMARC 설정은 기존 비율 조절 방식을 거치셨나요, 아니면 곧바로 전면 적용을 진행하셨나요?
자사는 기술 보안 진단의 일환으로 도메인 인증 레코드 점검을 수행하고 있습니다. 상세 보안 점검 문의는 contact@pankeit.com으로 연락해 주시기 바랍니다.
참고 자료
- RFC Editor — RFC 9989: Domain-Based Message Authentication, Reporting, and Conformance (DMARC) (2026년 5월)
- RFC Editor — RFC 7489: Domain-based Message Authentication, Reporting, and Conformance (DMARC) (2015년 3월)
- Google Workspace — Recommended DMARC rollout (2026년 9월 12일 확인)
- Google Workspace Admin Help — Set up DMARC (2026년 9월 12일 확인)
- Microsoft Learn — Set up DMARC to validate email in Microsoft 365 (2026년 9월 12일 확인)
- Microsoft Learn — Anti-spam message headers (2026년 9월 12일 확인)
- Panke — 도메인 이메일 위조 실태 조사 (2026년 9월 1일)

 Instagram