


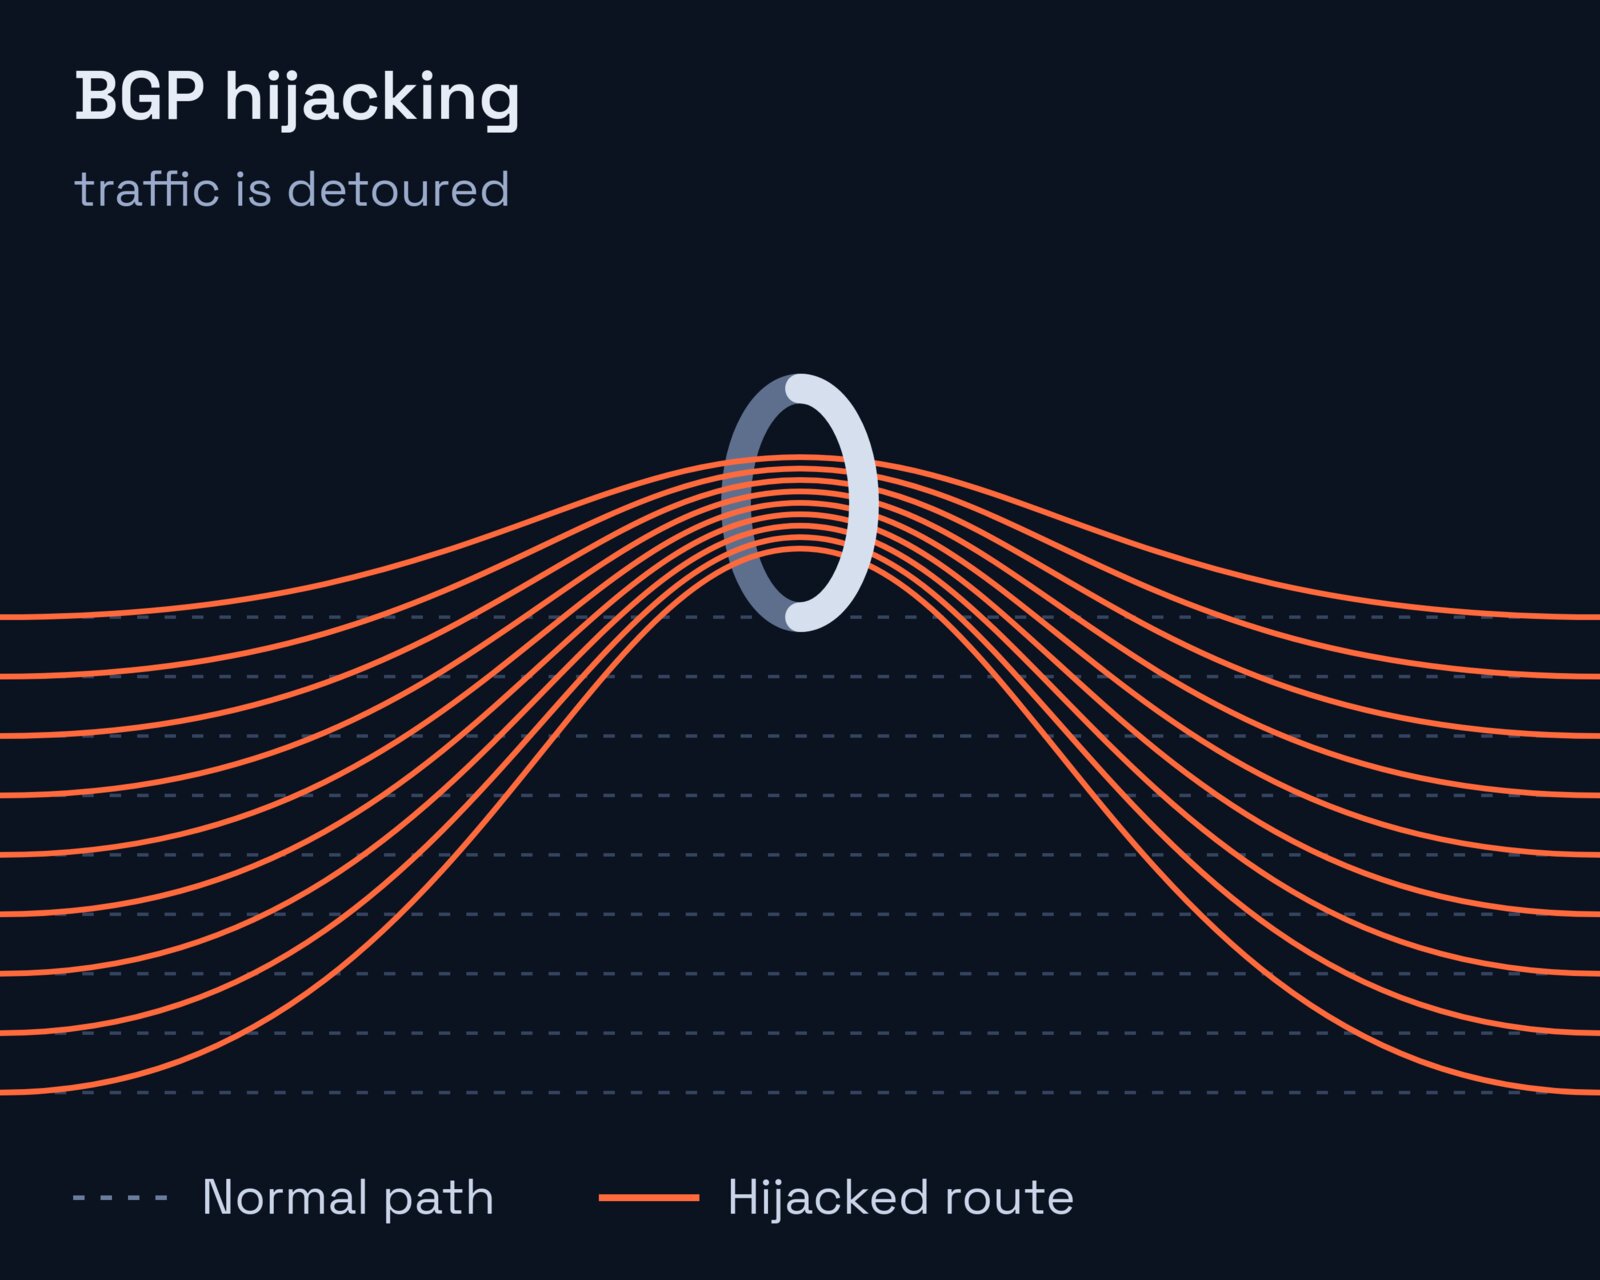
2010년 4월 8일, 차이나텔레콤(China Telecom)의 경로 공고로 인해 전 세계 인터넷 목적지의 약 15%로 향하는 트래픽이 18분 동안 중국을 거치도록 우회되었다.
전 세계 라우터들은 BGP를 통해 이 우회 경로를 수용했다. BGP는 네트워크가 IP 주소의 도달 가능성을 알리는 데 사용하는 핵심 프로토콜이다.
1989년 점심 모임에서 BGP가 어떻게 시작되었는지, 그리고 오늘날 자신을 보호하기 위해 무엇을 할 수 있는지 짧은 이야기를 소개한다.
1989년, 두 장의 냅킨
때는 1989년. 시스코(Cisco)의 커크 로기드(Kirk Lougheed)와 IBM의 야코프 레흐테르(Yakov Rekhter)는 IETF 컨퍼런스 점심 자리에서 새로운 라우팅 프로토콜의 개요를 그렸다.
1989년 6월 RFC 1105로 발표된 경계 관문 프로토콜(Border Gateway Protocol, BGP)은 컴퓨터 역사 박물관 기록에 남아 있듯 유명한 별명을 얻었다. 바로 "두 장의 냅킨 프로토콜(Two Napkin Protocol)"이다.
커크 로기드, 워싱턴 포스트 인터뷰에서 (2015년): "인터넷 초창기에는 일단 작동하게 만드는 것이 주된 목표였다. 사람들이 이를 악의적인 용도로 쓸 거라는 개념 자체가 없었다. . . . 보안은 큰 문제가 아니었다."
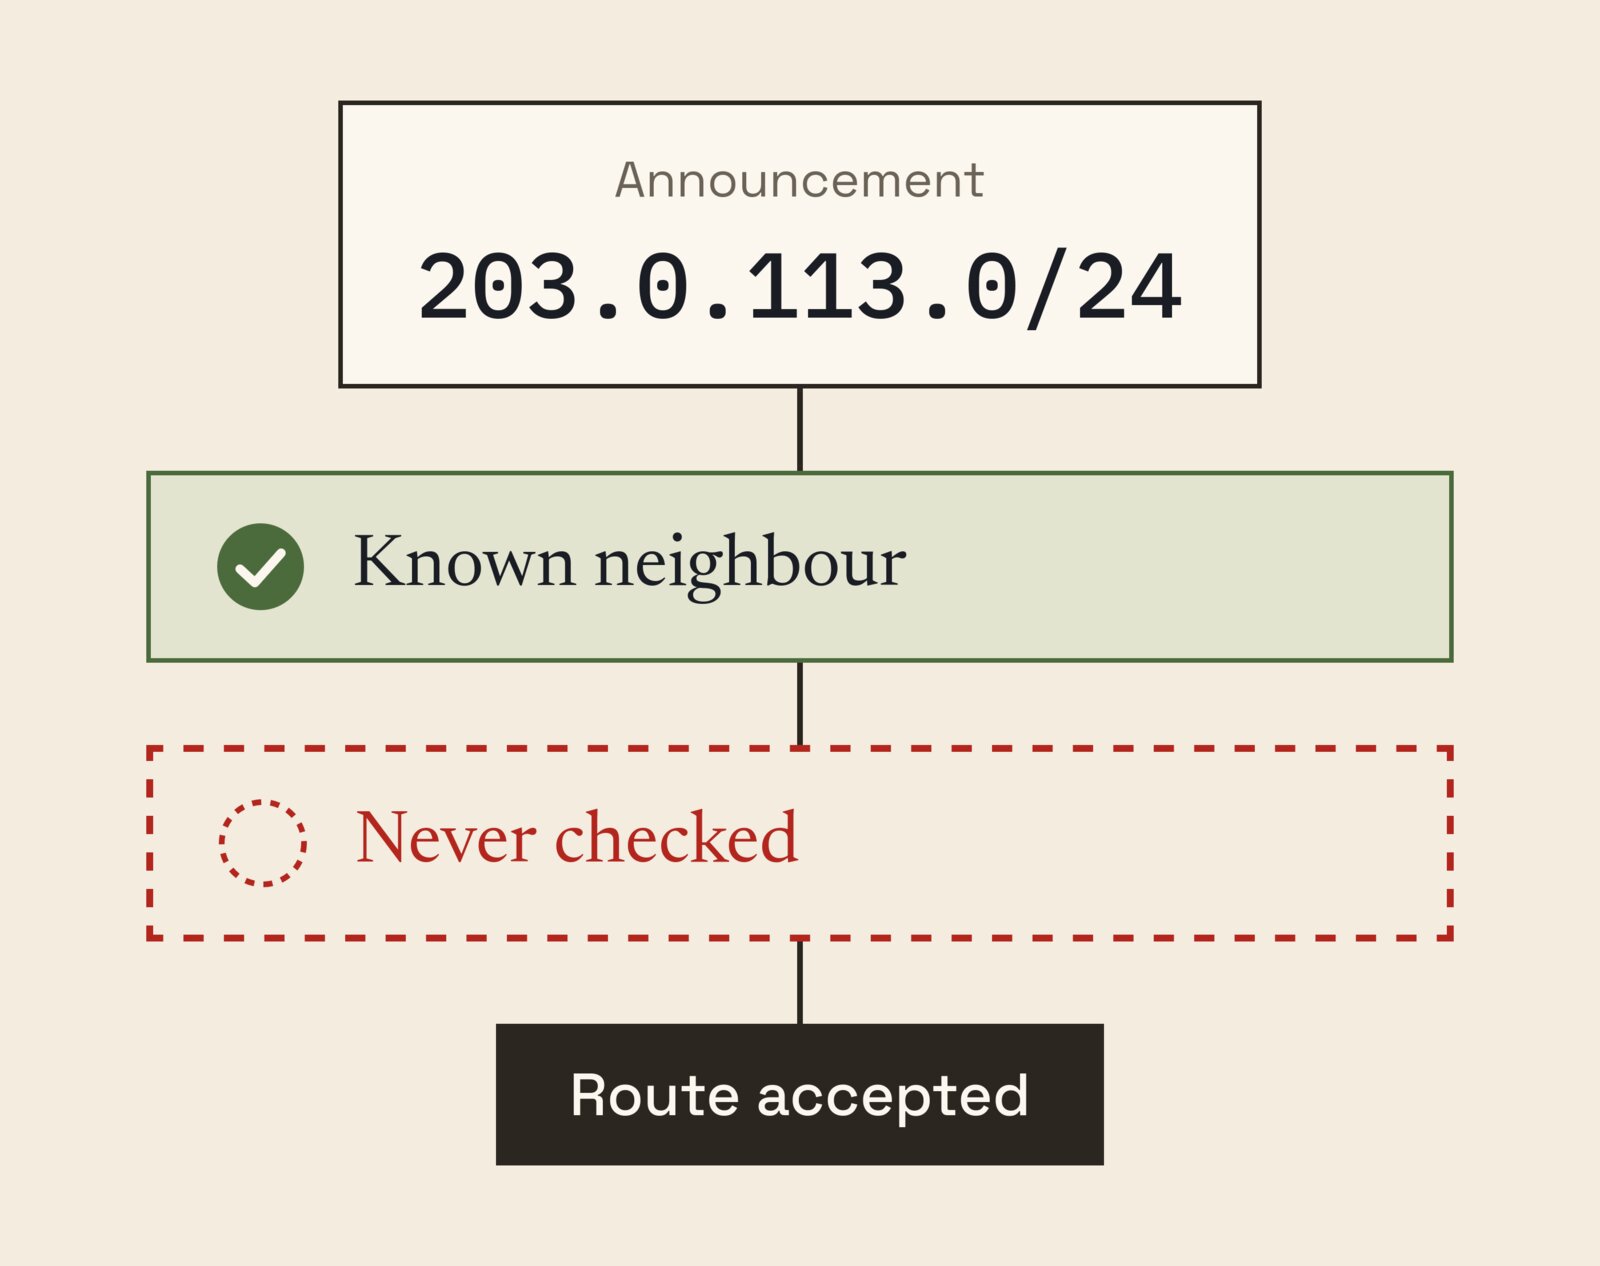
BGP에는 이웃 라우터가 자신이 주장하는 IP 주소를 실제로 소유하고 있는지 검증하는 장치가 전혀 없다.
RFC 4272 (2006년): "AS가 NLRI 정보를 공고할 권한이 있는지 검증하는 어떠한 메커니즘도 BGP 내에 정의되어 있지 않다."
위 인용문에서 자율 시스템(Autonomous System, AS)은 개별 네트워크를 의미하며, 네트워크 계층 도달 가능성 정보(Network Layer Reachability Information, NLRI)는 해당 네트워크가 도달할 수 있다고 주장하는 IP 주소 범위를 가리킨다.
BGP 하이재킹 사례 연구
차이나텔레콤, 2010년 4월
2010년 4월 8일, 비교적 작은 규모의 중국 네트워크인 IDC 차이나텔레커뮤니케이션(IDC China Telecommunication)이 5만 개 이상의 IP 주소 블록에 대한 경로를 공고했다. 이 중 대부분은 다른 네트워크의 소유였다.
대형 네트워크인 차이나텔레콤이 이 공고를 전달했고, 약 18분 동안 전 세계 라우터들은 해당 주소로 향하는 트래픽을 중국을 거쳐 전송했다.
우회로 인해 약간의 지연이 발생하긴 했지만, 대부분의 트래픽은 목적지 주소에 무사히 도달했다.
레네시스 (2010년): "믿기 힘들겠지만, 인터넷 라우팅은 여전히 자율 규율 시스템으로 작동한다."
로스텔레콤, 2020년 4월
Qrator Labs에 따르면, 2020년 4월 러시아 통신사 로스텔레콤(Rostelecom)은 아마존, 아카마이, 클라우드플레어를 포함한 거의 200개 네트워크에 속한 프리픽스(prefix) 8,870개를 공고했다.
이번에는 단순히 지연되는 데 그치지 않고 트래픽이 사라져 버렸다.
ThousandEyes는 트래픽이 로스텔레콤 네트워크 내부에서 직접 폐기되는 것을 포착했다.
Qrator는 2010년 우회 사건에 대한 레네시스의 평가와 마찬가지로, 2020년 사건 역시 실수로 인한 경로 유출(route leak)로 판단했다.
BGP 관점에서는 단순 실수와 의도적인 사이버 공격이 완전히 똑같이 보인다는 점에 유의해야 한다.
RPKI: 부분적인 해결책
2012년부터 부분적인 해결책이 존재해 왔다. 바로 RPKI(Resource Public Key Infrastructure, 리소스 공개키 기반구조)이다.
RPKI를 사용하면 IP 주소 소유자가 자신의 프리픽스를 공고할 권한이 있는 네트워크가 어디인지를 명시한 암호화 서명 선언문을 게시할 수 있다.
하지만 도입은 여전히 선택 사항이다. 수신하는 네트워크가 서명된 선언문을 능동적으로 검증하고 검증에 실패한 경로를 차단해야만 RPKI가 해당 경로를 보호할 수 있다.
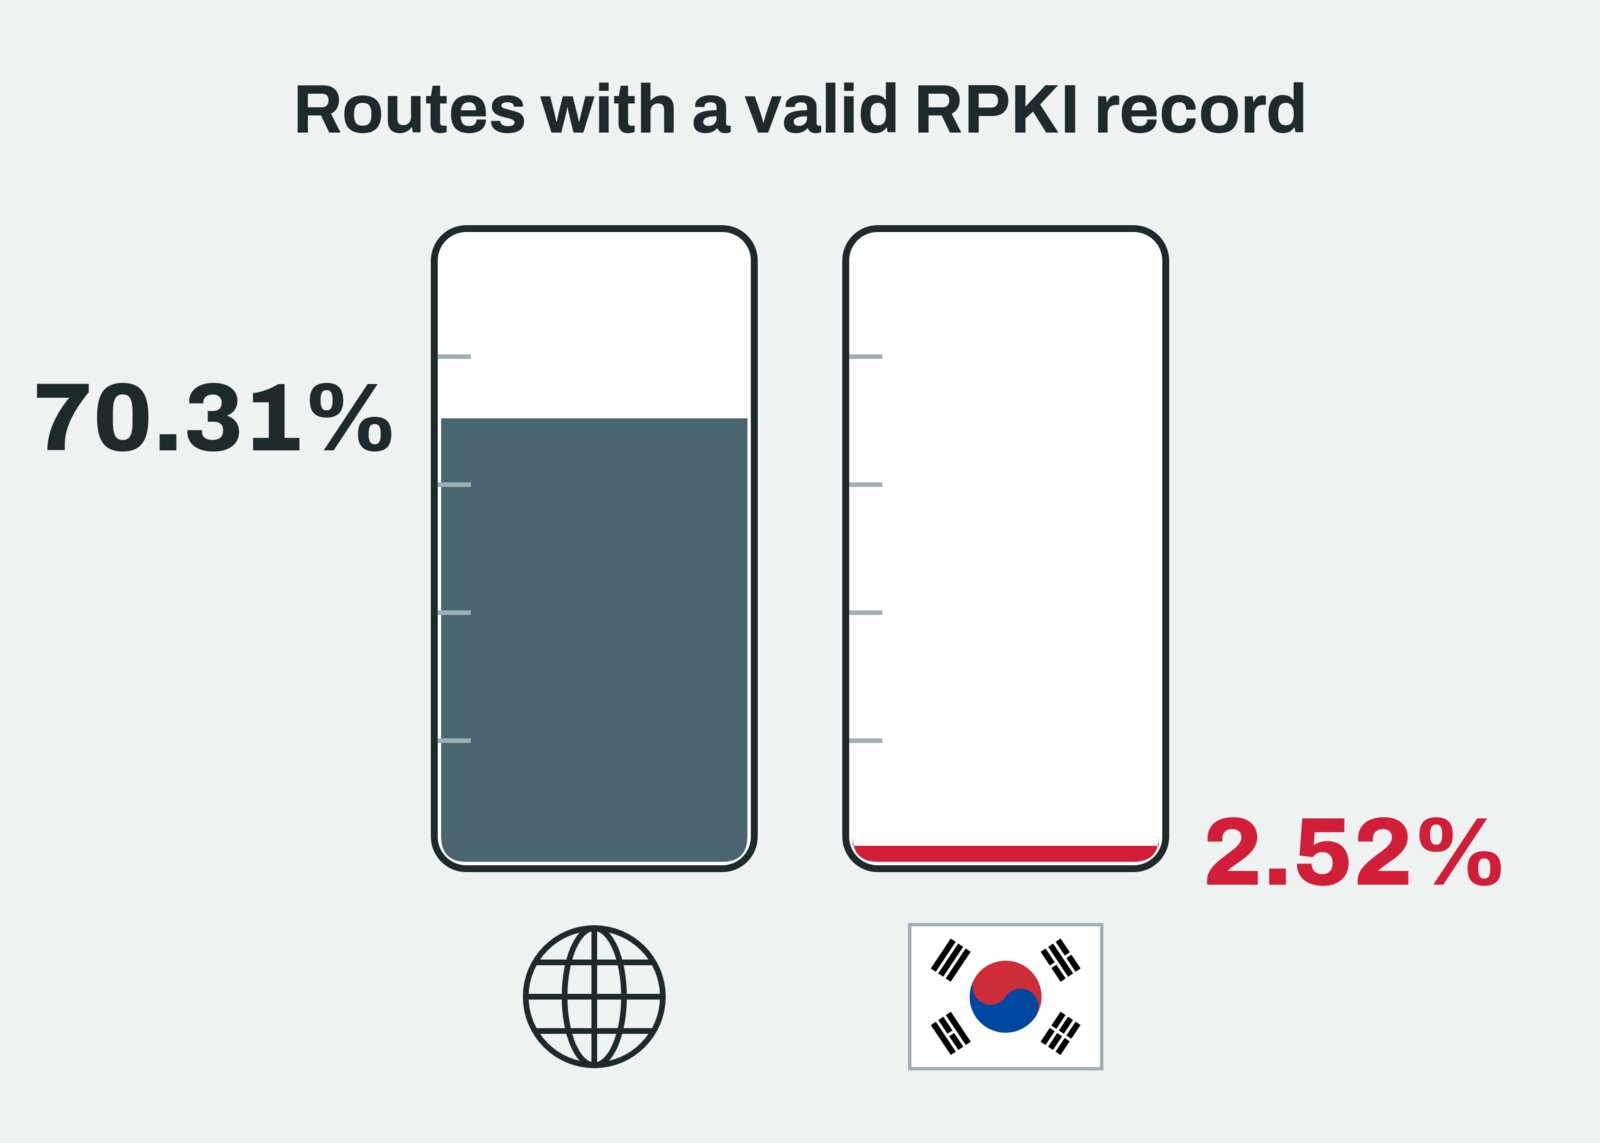
2026년 10월 5일 RIPE RIS 수집기가 수집한 IPv4 경로를 분석한 결과를 보면 극명한 대비가 드러난다.
- 전 세계: 경로의 70.31%가 유효한 RPKI 선언을 보유함.
- 한국: 2.52%에 불과함.
야코프 레흐테르, 워싱턴 포스트 인터뷰에서 (2015년): "보안을 적용하는 데는 비용이 든다. 문제는 그 대가를 누가 지불할 것인가이다."
보안 대책
전송 암호화(TLS)는 우회된 트래픽이 이동 중에 도청되는 것을 막아준다. 그러나 클레이스왑(KLAYswap) 탈취 사건에서 발생했듯, 공격자가 서버의 IP 주소를 하이재킹한 뒤 도메인 이름에 대한 TLS 인증서를 발급받을 수도 있다.
현실적으로 최선의 방법은 이러한 상황을 지속적으로 모니터링하고 의심스러운 정황이 발생했을 때 가능한 한 신속하게 대응하는 것이다.
- 클레이스왑 탈취 사건 포스트에서 설명한 절차를 따라 하이재커가 TLS 인증서를 악용하지 못하도록 방지한다.
- 자체 IP 주소를 관리한다면 오픈소스 BGPalerter와 같은 경로 모니터링 도구를 활용한다.
이 글을 읽기 전, 인터넷이 IP 주소의 실제 소유자를 검증한다고 생각했는가?
참고 자료
- 미중 경제안보검토위원회 — 2010년 의회 연례 보고서, 244쪽 (2010년 11월)
- 짐 카위, 레네시스 — 중국의 18분간의 미스터리 (2010년 11월 18일, 아카이브)
- 크레이그 라보비츠, 아버 네트워크 — 중국이 인터넷 트래픽의 15%를 하이재킹했는가? (2010년 11월 19일, 아카이브)
- 컴퓨터 역사 박물관 — 두 장의 냅킨 프로토콜 (2015년 3월 4일)
- IETF — RFC 1105: 경계 관문 프로토콜(BGP) (1989년 6월)
- 크레이그 팀버그, 워싱턴 포스트 — 불안전한 네트워크, 제2부: 임시방편의 긴 수명 (2015년 5월 31일)
- IETF — RFC 4272: BGP 보안 취약점 분석 (2006년 1월)
- Qrator Labs — 경로 유출 대처 방법 (2020년 4월 2일)
- ThousandEyes — 로스텔레콤의 경로 하이재킹이 BGP 보안의 필요성을 강조하는 이유 (2020년 4월 2일, 아카이브)
- IETF — RFC 6480: 안전한 인터넷 라우팅 지원을 위한 기반 구조 (2012년 2월)
- RIPE NCC — RIS 원시 데이터 및 RPKI ROA 아카이브 (2026년 10월 4~5일 스냅샷)
- NTT — BGPalerter (오픈소스)

 Instagram