


한국인터넷진흥원(KISA)은 IP카메라를 설치할 때 UPnP 기능을 끄라고 권고한다.
그렇다면 UPnP란 무엇이며, 왜 위험할까?
이 글에서는 네트워크 주소 변환(NAT)과 유니버설 플러그 앤 플레이(UPnP) 프로토콜을 빠르게 살펴보고, NAT 게이트웨이 뒤에서 보안을 유지하기 위해 반드시 알아야 할 것과 조치해야 할 일을 알아본다.
NAT의 역할
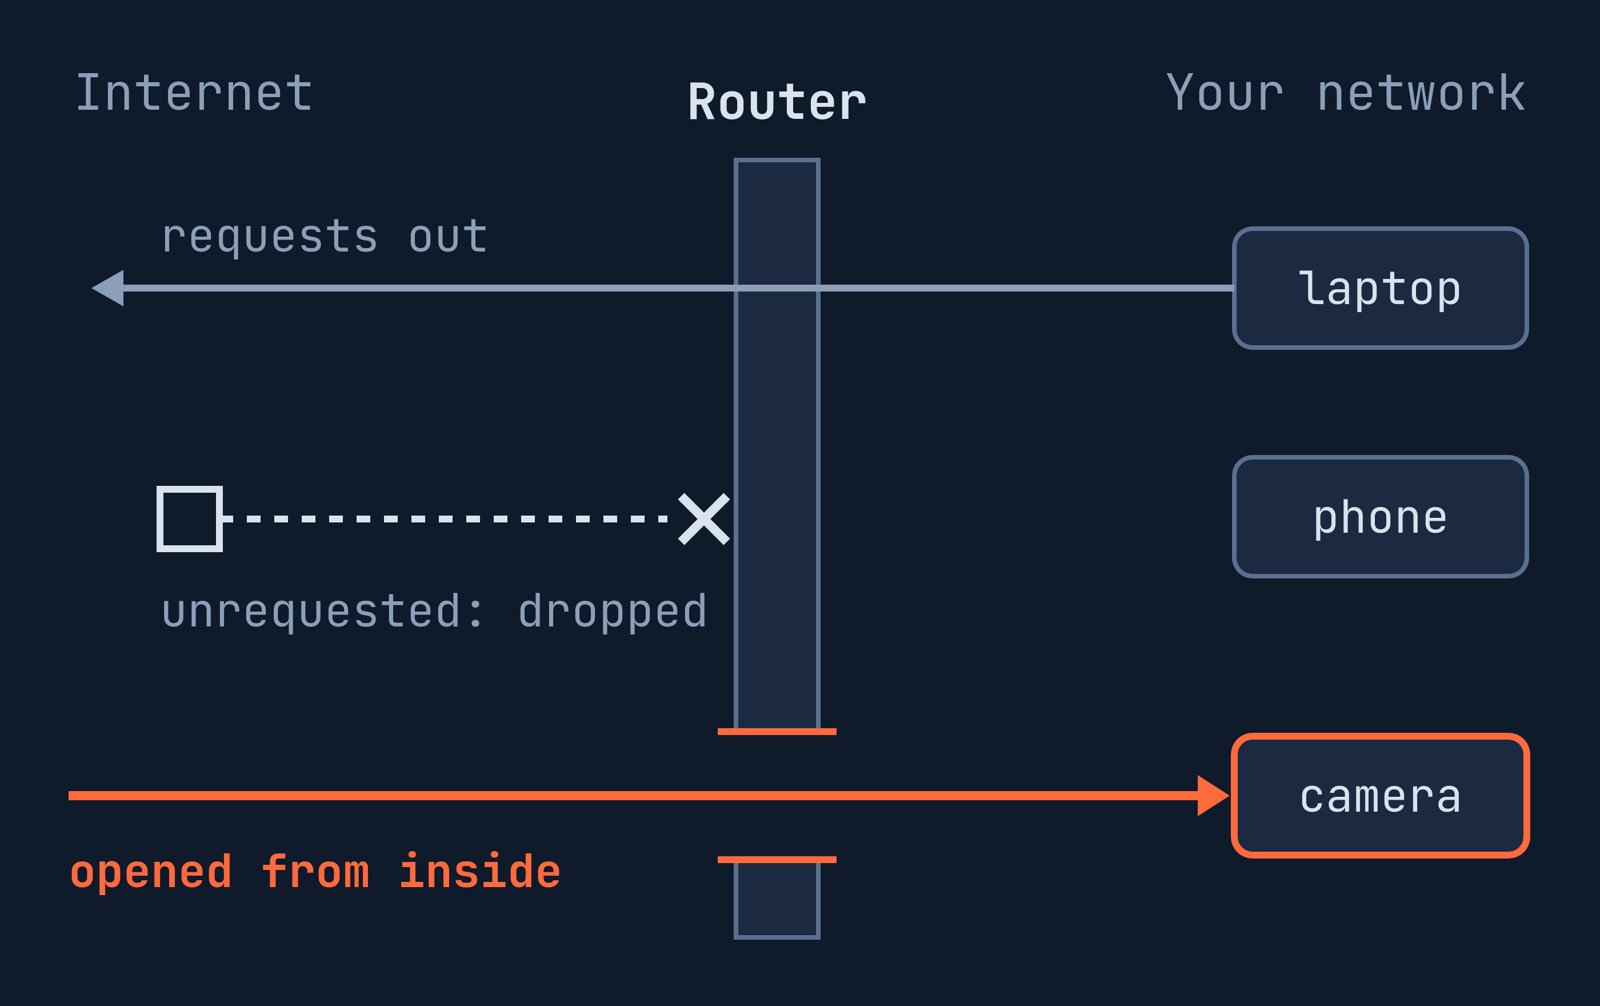
네트워크 주소 변환(NAT)은 공유기가 동일한 LAN에 있는 여러 기기(노트북, 스마트폰, IP카메라 등)에서 하나의 공인 IPv4 주소를 공유할 수 있도록 해 주는 메커니즘이다.
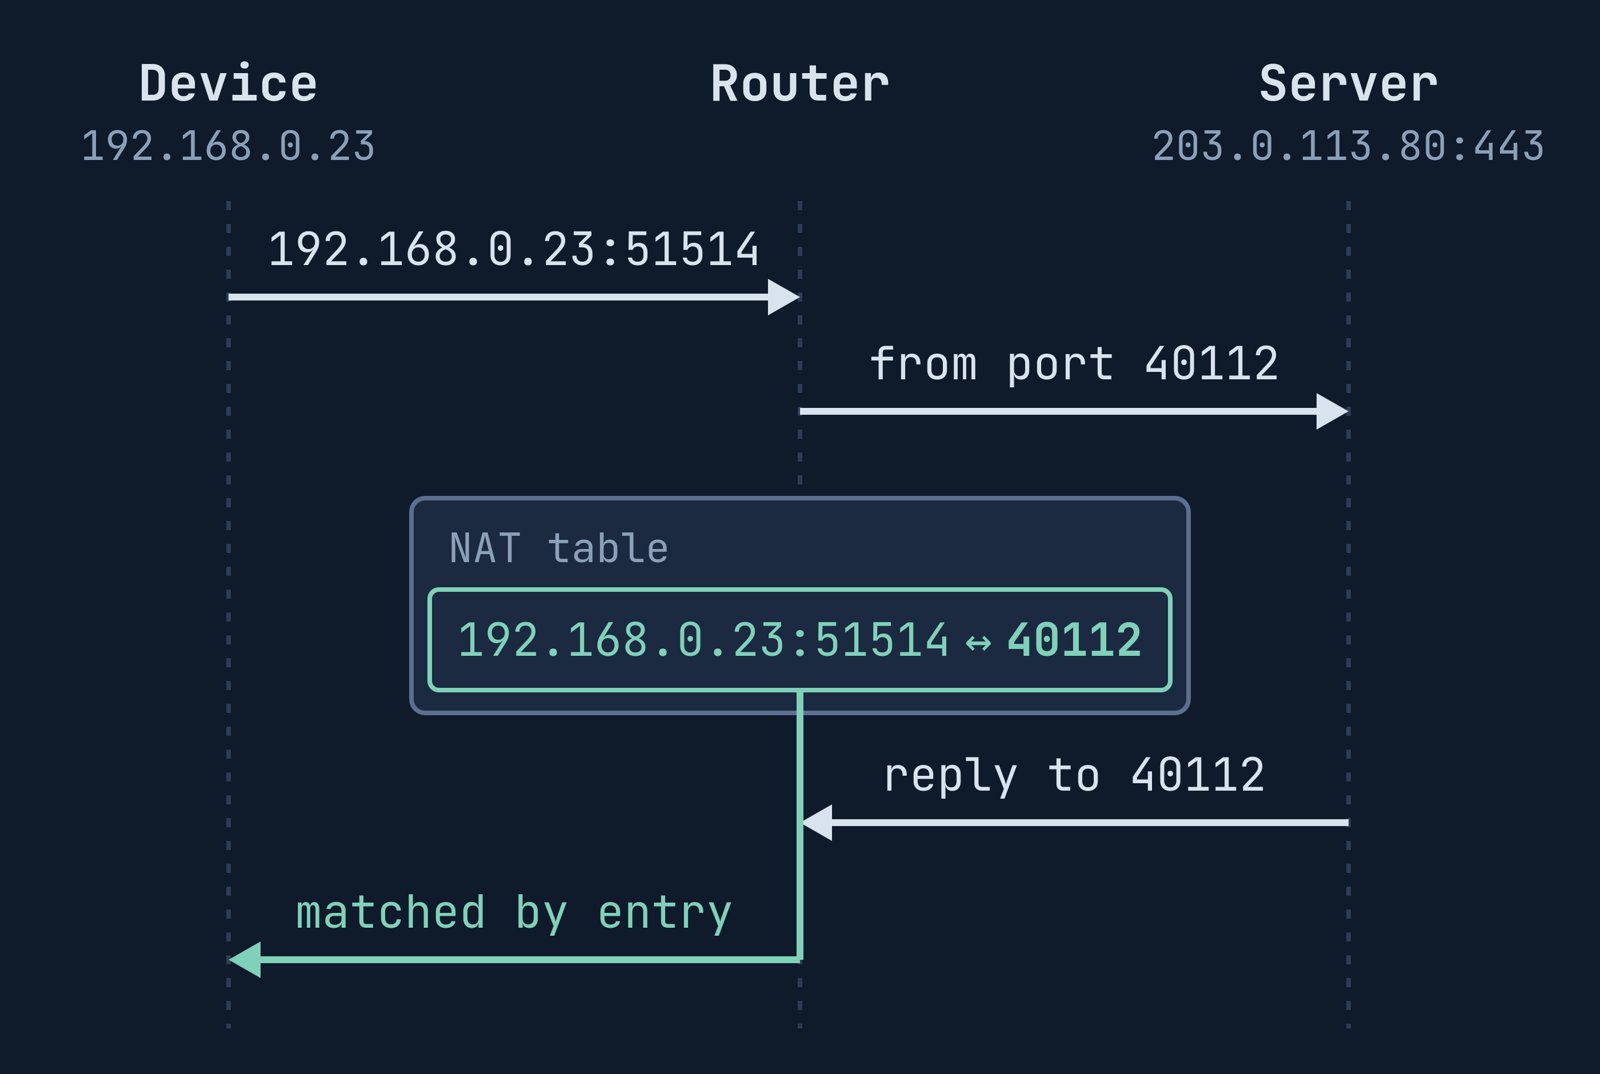
내부 기기가 외부로 요청을 보낼 때 공유기는 NAT 테이블에 항목을 기록한다. 이 항목은 기기의 내부 IP 주소 및 포트를 외부 포트와 쌍으로 매핑한다.
inside 192.168.0.23:51514 <-> outside :40112 -> 203.0.113.80:443
서버로부터 40112번 포트로 응답이 오면, 공유기는 이 응답을 요청했던 내부 기기로 전달할 수 있게 된다.
인터넷에서 내부 기기에 직접 접근할 수 없는 이유
사람들은 흔히 NAT 계층 뒤에 있으면 안전하다고 느낀다. 대부분의 연결이 내부에서 외부로 나가는 방식이라는 점을 감안하면 어느 정도 타당한 생각이다. NAT 규칙과 일치하지 않는 패킷이 공유기의 공인 주소로 들어오면 자동으로 버려진다.
IPv6는 일반적으로 NAT 없이 동작하므로, NAT 테이블은 IPv4 트래픽만 "보호"할 뿐이다.
IPv6 관련 정보는 관련 글인 IPv6 방화벽 게시글을 참고하자.
포트 포워딩과 UPnP가 생성하는 항목들
포트 포워딩은 공유기 포트(예: 8080)를 사설 IP 주소(예: 192.168.0.50에 있는 IP카메라)로 매핑하는 규칙이다.
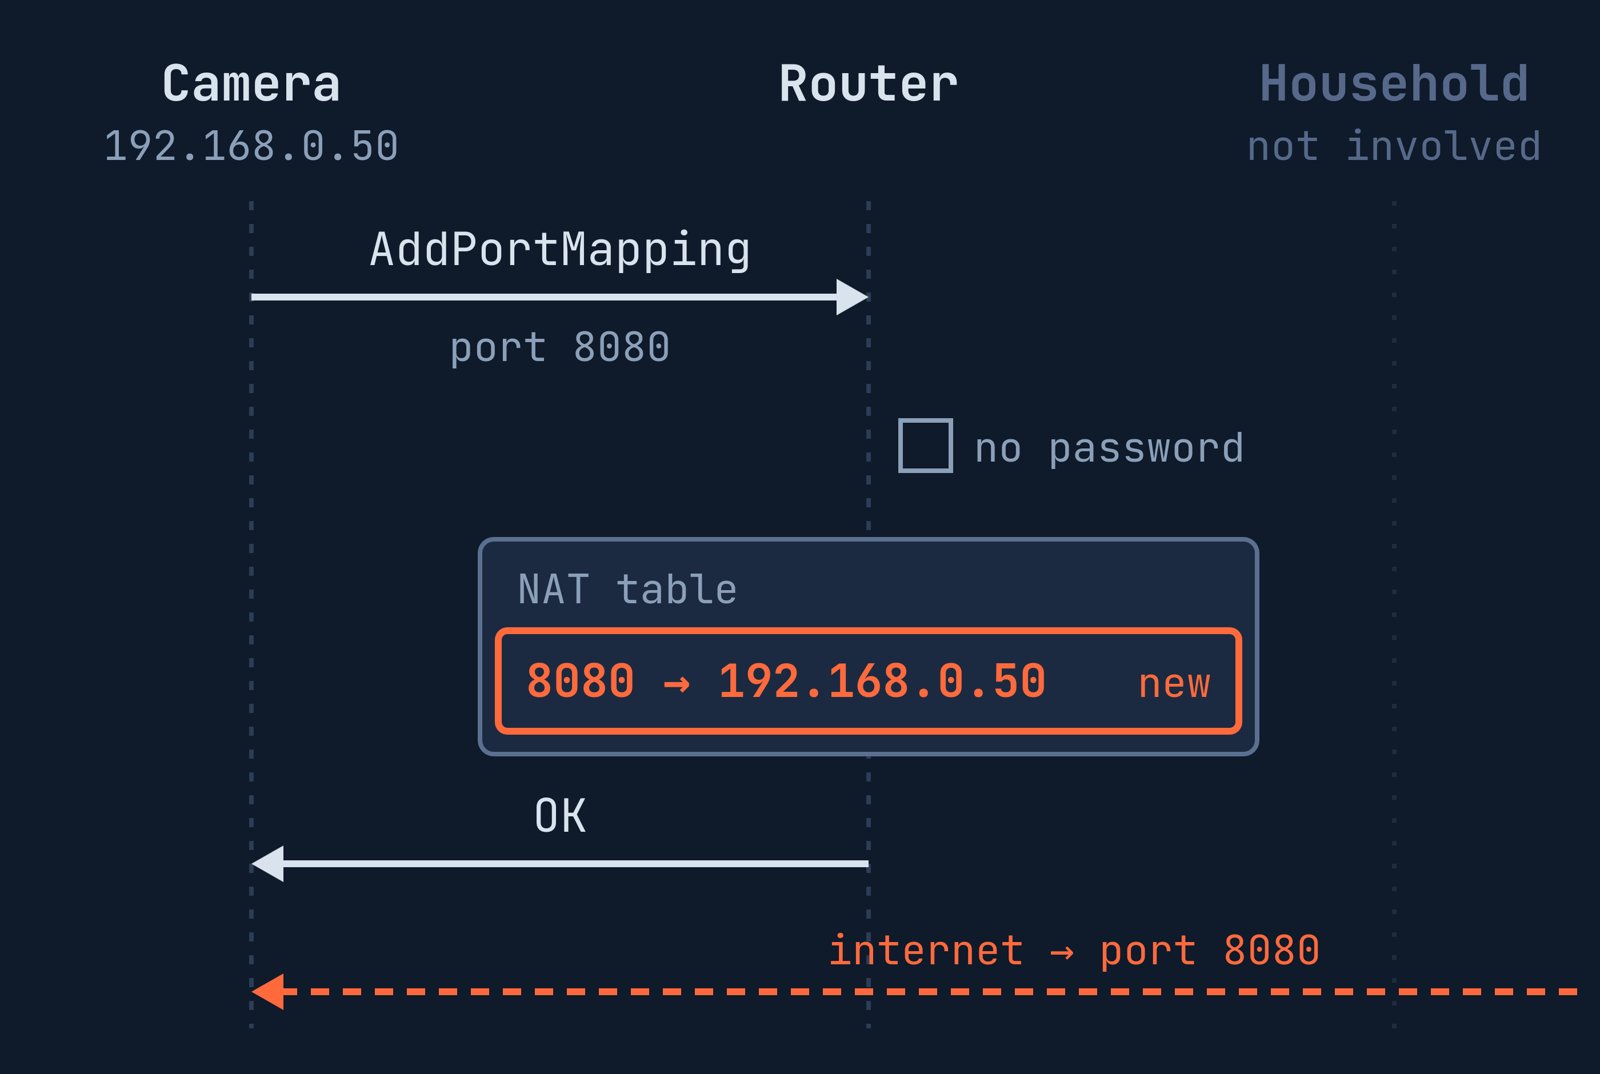
유니버설 플러그 앤 플레이(UPnP)는 이 과정을 자동화한다. 카메라는 AddPortMapping 요청을 보내고, 공유기는 알아서 규칙을 생성한다.
AddPortMapping
  NewExternalPort    8080
  NewProtocol        TCP
  NewInternalPort    8080
  NewInternalClient  192.168.0.50
2001년에 제정된 기존 UPnP 표준의 최초 명세서에서는 AddPortMapping 요청에 비밀번호를 요구하지 않았다.
2010년 개정판에서는 한 기기가 다른 기기를 대신해 포트를 열 때만 인증을 권장한다. 하지만 공유기 제조사가 이 기능을 지원하는 것은 여전히 선택 사항이다.
NAT의 함정 1: 내부에서 열리는 문
네트워크에 연결된 모든 기기(IP카메라, NAS, 콘솔 게임기, 또는 노트북의 악성코드 등)는 사용자의 승인 없이도 UPnP 요청을 보낼 수 있다.
한국인터넷진흥원(KISA)이 발간한 IP카메라 설치·운영 보안 가이드(2026년 4월 2일 게시) 8쪽에서는 다음과 같이 경고한다.
KISA 가이드: "UPnP는 네트워크 내부의 기기가 포트를 자동으로 열 수 있도록 하는 기능이다. 해커가 이를 악용할 수 있으므로 반드시 비활성화해야 한다."
NAT의 함정 2: 외부에서 열리는 문
2010년 UPnP 명세서는 요청을 로컬 네트워크로 명확히 제한하고 있다.
"IGD(인터넷 게이트웨이 장치)는 WAN 인터페이스로부터 들어오는 UPnP 요청을 반드시 거부해야 한다(MUST reject)."
하지만 일부 공유기는 WAN(광역 네트워크)에서 오는 요청에도 응답한다.
2018년 4월, 아카마이(Akamai)는 480만 대가 넘는 기기가 공인 인터넷상의 UPnP 검색 요청에 응답하고 있음을 발견했다. 이 중 약 76만 5천 대는 AddPortMapping을 처리하는 서비스까지 외부로 노출되어 있었다.
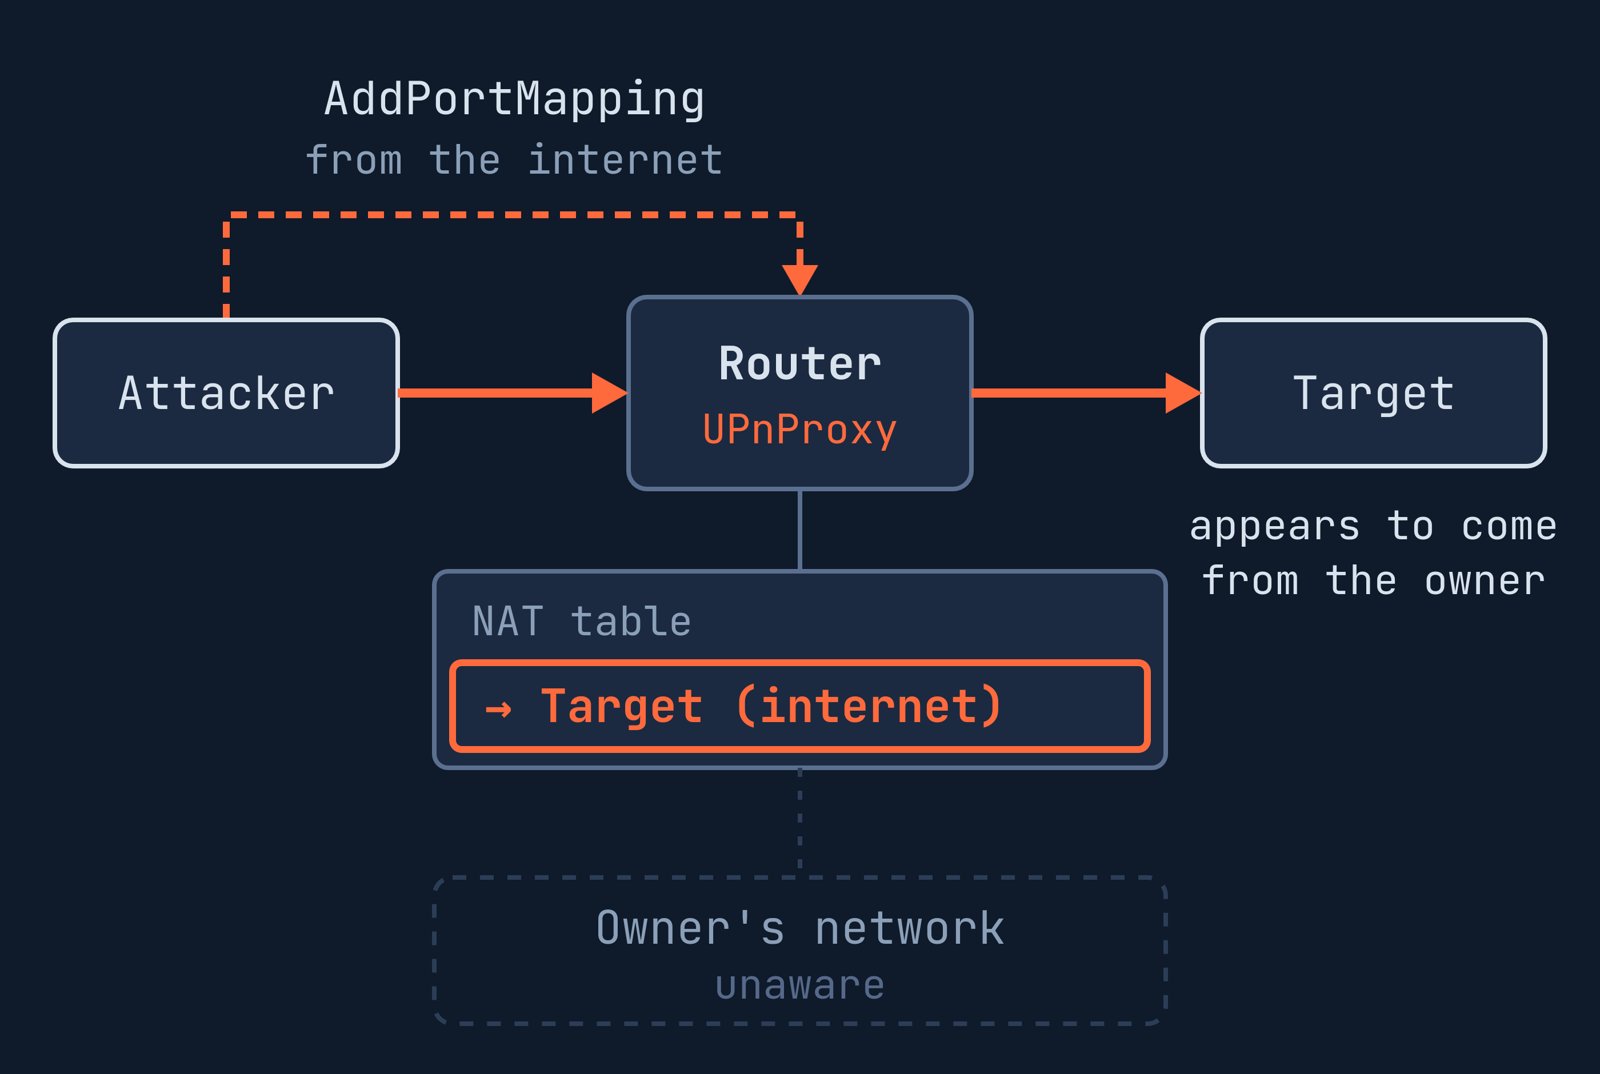
공격자들은 6만 5천 대가 넘는 공유기에 NAT 항목을 주입했다.
이 항목들은 외부 대상을 가리키고 있었으며, 공유기가 트래픽을 중계하게 만들어 사실상 프록시 역할을 하게 했다.
아카마이가 발표한 피해 기기 목록에는 국내에서 널리 쓰이는 ipTIME 공유기도 포함되어 있었는데, 2018년 당시 WAN 인터페이스에 UPnP를 노출한 상태였다.
보안 대책
- UPnP 기능 끄기: 예를 들어 ipTIME 공유기 펌웨어의 경우, 고급설정 → 시스템관리 → 기타설정 → UPNP설정에서 비활성화할 수 있다.
- 공유기의 UPnP 목록 점검하기: 알 수 없는 항목은 삭제한다.
- WAN에 노출된 공유기 교체하기: 여전히 인터넷을 통한 UPnP 요청을 수용하는 기기를 사용 중이라면, 교체를 고려해야 한다.
- 원격 접속 시 VPN 활용하기: UPnP 대신 VPN을 사용하여 내부 기기에 안전하게 접속한다.
공유기의 UPnP 테이블을 확인해서 어떤 포트가 열려 있는지 점검해 본 적이 있는가?
참고 자료
KISA (보호나라) — IP카메라 설치·운영 보안 가이드 (2026년 4월 2일 게시)
UPnP 포럼 — WANIPConnection:1 Service (2001년 11월 12일)
UPnP 포럼 — WANIPConnection:2 Service (2010년 9월 10일)
아카마이(Akamai) — UPnProxy: Blackhat Proxies via NAT Injections (2018년 4월, 아카이브)
IETF — RFC 6092: Recommended Simple Security Capabilities in Customer Premises Equipment (CPE) for Providing Residential IPv6 Internet Service (2011년 1월)

 Instagram